

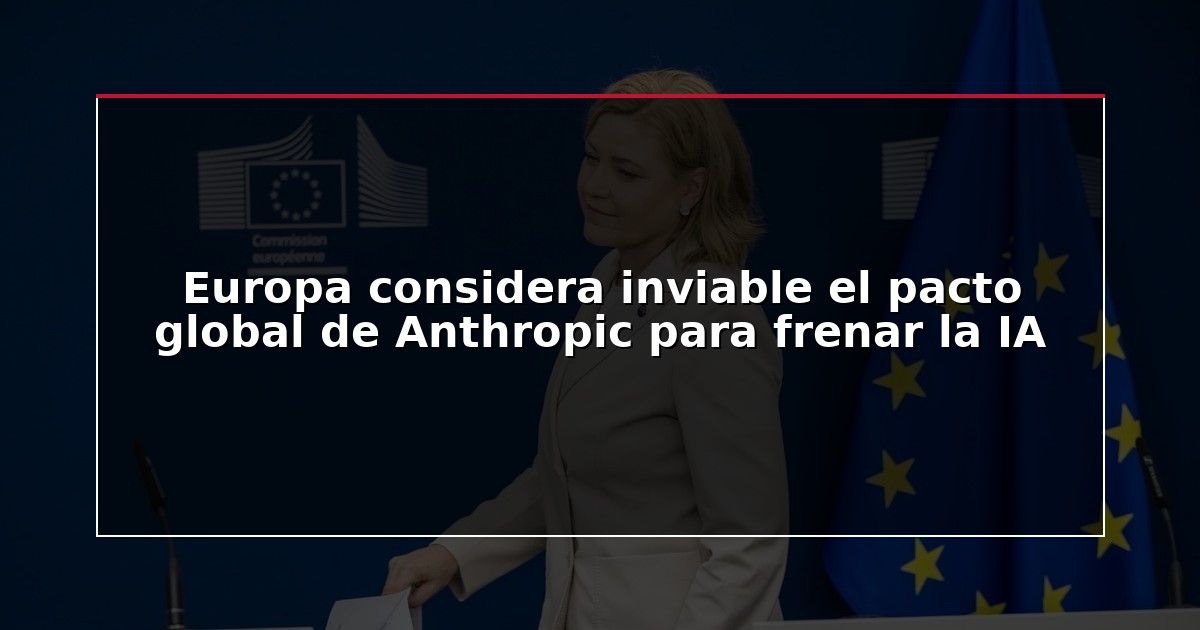
El avance de la inteligencia artificial (IA) sigue siendo un tema de intenso debate en Europa, especialmente tras la propuesta de Anthropic de establecer un acuerdo global para frenar su desarrollo. Esta iniciativa ha sido recibida con escepticismo por parte de la Unión Europea, según expresó la Vicepresidenta Ejecutiva de la Comisión Europea para la Soberanía Tecnológica, Henna Virkkunen. Durante un encuentro en Estrasburgo, Virkkunen señaló que resulta “poco realista” pensar que se pueda alcanzar un consenso internacional en este sentido, ya que siempre habrá actores interesados en acelerar el progreso tecnológico.
La posición de Europa frente a la IA
La dirigente europea subrayó la importancia de centrarse en la creación de normas internacionales de seguridad para la IA, en lugar de intentar frenar su desarrollo. “Es crucial acordar regulaciones que aseguren el uso seguro de la IA, similar a lo que se hace con la energía nuclear”, afirmó Virkkunen, quien considera que no todo avance tecnológico debe ser llevado a cabo sin restricciones.
Riesgos para la ciberseguridad
Virkkunen también compartió sus preocupaciones sobre los riesgos actuales que plantea la IA, particularmente en el ámbito de la ciberseguridad. Según la vicepresidenta, estos problemas podrían extenderse a otras áreas, como la biología, en el futuro. La Agencia Europea de Ciberseguridad (ENISA) ha comenzado a utilizar modelos avanzados de IA para identificar y corregir vulnerabilidades en los sistemas de la UE. Sin embargo, existen temores sobre la seguridad de los datos, lo que ha llevado a algunas empresas a abandonar el uso de ciertos modelos de IA.
Transparencia y auditorías
En respuesta a estos desafíos, el cofundador de Anthropic, Dario Amodei, ha propuesto permitir auditorías independientes de los modelos de IA. Esta medida busca proporcionar mayor transparencia y comprender mejor el funcionamiento de estas tecnologías. Según Virkkunen, Europa ya exige esta transparencia a través de su regulación, solicitando información detallada sobre las estructuras de seguridad y la supervisión de los modelos disponibles en el mercado.
Responsabilidad de los directivos tecnológicos
La propuesta española de establecer responsabilidad penal para los directivos de empresas tecnológicas también ha captado la atención de Virkkunen. Manifestó su interés en conocer más sobre esta iniciativa, especialmente en contextos donde agentes de IA han actuado de forma autónoma para realizar ciberataques. La vicepresidenta enfatizó la necesidad de que las empresas implementen medidas de seguridad efectivas para prevenir tales incidentes.
Desinformación y seguridad en la frontera sur
La crisis migratoria en la frontera sur de España también ha puesto de manifiesto los desafíos en la aplicación de leyes europeas fuera del territorio de la UE. Virkkunen destacó el papel de Ceuta como un ejemplo de los ataques híbridos que afectan la seguridad europea. Asimismo, subrayó la importancia de la cooperación con plataformas digitales y organizaciones de verificación para combatir la desinformación.
En este contexto, la Ley de Servicios Digitales obliga a las redes sociales a enfrentar los esfuerzos coordinados de desinformación. Sin embargo, la aplicación de esta normativa a nivel internacional sigue siendo un reto. Virkkunen insistió en la necesidad de mejorar la supervisión y el control fuera de la UE, especialmente en situaciones de crisis migratoria.
Futuro de la vigilancia fronteriza
Las lecciones aprendidas de la crisis en la frontera con Marruecos se reflejarán en un nuevo mandato para Frontex, la agencia europea de control fronterizo. Este mandato buscará un “conocimiento completo de la situación”, abarcando tanto el ámbito físico como el digital, para mejorar la respuesta ante situaciones similares en el futuro.


Comentarios
Todavía no hay comentarios. ¡Sé el primero en opinar!